Lider.com.az istinadən bildirir ki, oktyabrın 13-dən 15-dək olan dövrdə ölkəmizin informasiya sistemlərinə qarşı paylanmış xidmətdən imtina hücumları qeydə alınıb.
Milli Kibertəhlükəsizlik Agentliyinin yaydığı məlumata əsasən, “Telegram” şəbəkəsində fəaliyyət göstərən “313 Team” haktivist dəstəsi bu kiberhücumların məsuliyyətini öz üzərinə götürüb. Təcavüz zamanı dövlət idarələrinin, media qurumlarının, ölkəmizin xaricdəki səfirlik və nümayəndəliklərinin, eləcə də digər qurumların rəqəmsal platformaları hədəfə çevrilib.
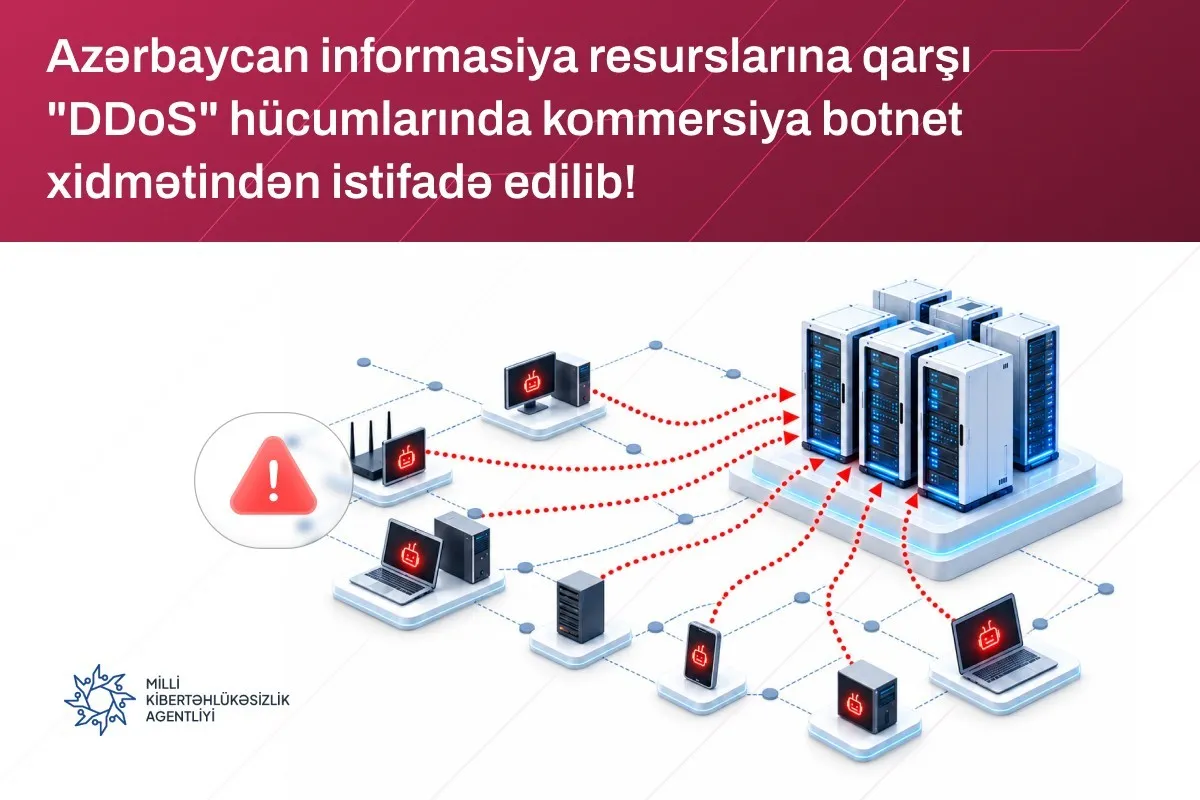
Milli CERT-in həyata keçirdiyi texniki tədqiqatlar nəticəsində bəlli olub ki, basqınlar zamanı “Litterbox” və ya digər adı ilə “Catbox” kimi tanınan ödənişli DDoS xidmətindən istifadə olunub. Həmin xidmət “Telegram” kanalları vasitəsilə təklif edilir və ödənişlər rəqəmsal valyuta ilə həyata keçirilir.
Bu platforma GRE, ICMP, UDP və TCP kimi müxtəlif şəbəkə protokolları vasitəsilə güclü trafik axını formalaşdıraraq hədəf sistemlərin işləkliyini pozmağa imkan verən hücumlar təşkil etməyə şərait yaradır.
Kommersiya xarakterli botnet sistemlərindən istifadə olunması kiberhücumların təşkilini sadələşdirən əsas amillərdən biri hesab olunur. Belə xidmətlər hücumların texniki potensialını artırmaqla müxtəlif qurumların informasiya bazaları üçün əlavə təhlükəsizlik təhdidləri formalaşdırır.
İstintaq və araşdırma prosesində həmçinin məlum olub ki, sözügedən xidmət hücum trafikinin əvvəlcədən təyin edilmiş dövlətlərdə yerləşən botlar vasitəsilə yönləndirilməsini təmin edir. Bu xüsusiyyət isə traf الاقin coğrafi mənşəyinə uyğun olaraq görülən müdafiə tədbirlərinin təsir gücünü azalda bilər.
Milli CERT tərəfindən oxşar kiber təhdidlərin tədqiqi, informasiya sistemlərinin qorunmasının gücləndirilməsi və potensial insidentlərin mənfi təsirlərinin minimuma endirilməsi istiqamətində işlər davam etdirilir. Araşdırılan hücum dalğasına aid komprometasiya əlamətləri Agentliyin mütəmadi istifadə etdiyi İnsident Məlumatlarının Mübadiləsi Platformasına (misp.cert.az) daxil edilib.
Əlaqədar qurumlara rəqəmsal resursların dayanıqlılığını yüksəltmək, şəbəkə axınını fasiləsiz izləmək və DDoS hücumlarına qarşı müdafiə mexanizmlərini daha da gücləndirmək tövsiyə olunur.